Claude Code Mods: Was die Neuerung bringt und warum KI-Werkzeuge jetzt anpassbar werden
Gemeint sind nicht Minecraft-Mods, sondern eine Neuerung in Claude Code, dem KI-Werkzeug von Anthropic für Softwareentwicklung. Seit Anfang Oktober 2026 lässt sich Claude Code mit Mods erweitern: kleinen Programmen in JavaScript oder TypeScript, die innerhalb von Claude Code laufen, eigene Bereiche in die Oberfläche zeichnen, Befehle hinzufügen und in jeden Werkzeugaufruf eingreifen können. Für Unternehmen ist die Botschaft größer als die Funktion: KI-Werkzeuge passen sich der Arbeitsweise des Teams an, und dafür braucht es Regeln, wer was installieren darf.
Was ist neu?
Laut Dokumentation sind Mods ab Claude Code v2.1.287 im Terminal und v2.1.286 in der Desktop-App standardmäßig aktiv. The Decoder berichtete am 3. Oktober 2026 über die Veröffentlichung. Einige Funktionen von Claude Code selbst, etwa der Befehl /diff, sind bereits als Mod gebaut.
Ein Mod besteht aus Funktionen, die Claude Code bei bestimmten Ereignissen aufruft: wenn Claude ein Werkzeug benutzen will, wenn ein Prompt abgeschickt wird oder wenn ein Teil der Oberfläche gezeichnet wird. Die Funktion kann das Ereignis beobachten, umschreiben oder selbst beantworten. Daraus ergibt sich laut Anthropic, was ein Mod kann:
- eine bedienbare Oberfläche zeichnen, etwa einen Bereich neben dem Gesprächsverlauf mit Tabs und Schaltflächen
- Teile der vorhandenen Oberfläche umgestalten
- einen Werkzeugaufruf anhalten, beantworten, ohne das Werkzeug auszuführen, oder eine Anfrage an ein anderes Modell schicken
- eigene
/befehlehinzufügen, die sofort laufen, ohne dass Claude erst antwortet
Anthropic stellt Beispiel-Mods bereit. Einer davon, blast-radius, hält riskante Befehle wie das Löschen ganzer Verzeichnisse oder einen erzwungenen Push an, zeigt, was sie ändern würden, und fragt nach. Ein anderer zeichnet über dem Eingabefeld, wie voll das Kontextfenster ist.
Die Schichten: Mods, Plugins, Skills, Hooks und MCP
Mods sind nicht die erste Möglichkeit, Claude Code anzupassen. Sie sind die tiefste. Die Übersicht zeigt, was jede Schicht ändert und wo sie läuft.
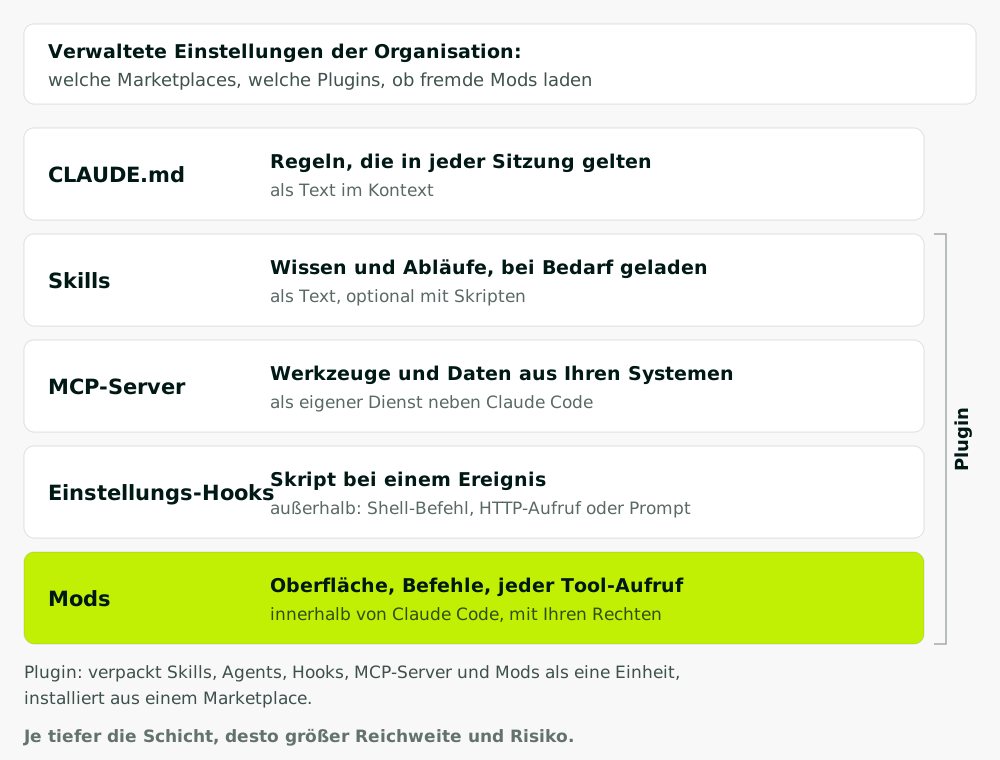
| Baustein | Was er ändert | Wo er läuft | Beispiel |
|---|---|---|---|
| CLAUDE.md | Regeln für jede Sitzung | als Text im Kontext | "Vor jedem Commit testen" |
| Skill | Wissen und Abläufe bei Bedarf | als Text, optional mit Skripten | Angebotsvorlage |
| MCP-Server | Werkzeuge und Daten | als eigener Dienst | Tickets lesen |
| Einstellungs-Hook | Skript bei einem Ereignis | außerhalb von Claude Code | Formatierer nach jeder Änderung |
| Mod | Oberfläche, Befehle, Werkzeugaufrufe | innerhalb von Claude Code | Rückfrage vor riskantem Befehl |
Ein Plugin ist keine eigene Schicht, sondern die Verpackung. Laut Plugin-Übersicht bündelt es Skills, Agents, Hooks, MCP-Server und eben einen Mod zu einer Einheit, die man aus einem Marketplace installiert. Ein Marketplace ist dabei nur ein Katalog, ein Repository oder Verzeichnis mit einer Liste von Plugins. Ein Plugin, das ein Hooks-Modul enthält, heißt Mod.
Der Unterschied zwischen Hook und Mod ist der wichtigste. Die bisherigen Hooks, in der Dokumentation jetzt Einstellungs-Hooks genannt, starten von außen einen Shell-Befehl, eine HTTP-Anfrage oder einen Prompt. Ein Mod läuft innerhalb des Programms und teilt seinen Zustand zwischen allen Ereignissen. Anthropic rät selbst: Wenn ein Einstellungs-Hook, ein Skill oder ein MCP-Server schon leistet, was Sie brauchen, vergleichen Sie, bevor Sie einen Mod schreiben. Was ein Skill ist, erklären wir im Beitrag Claude Skills, was ein MCP-Server tut, in MCP einfach erklärt.
Was ein Unternehmen daraus lernt
Die meisten Leser dieses Blogs werden nie einen Mod schreiben. Die Idee dahinter betrifft trotzdem jedes Unternehmen, das KI-Werkzeuge einführt: Das Werkzeug passt sich dem Team an, nicht das Team dem Werkzeug. Vier Lehren lassen sich direkt auf eigene KI-Anwendungen übertragen.
Schichten trennen. Wissen, Zugriff, Regeln und Oberfläche sind in Claude Code getrennte Bausteine. Bei einem eigenen Agenten sollte das genauso sein: Das Fachwissen liegt in Dokumenten, die der Fachbereich pflegt. Der Zugriff auf ERP und CRM liegt in Schnittstellen mit eigenen Rechten. Die Regeln, was ohne Freigabe passieren darf, liegen im Code. Dann kann der Einkauf eine Prüfregel ändern, ohne dass jemand die Anbindung anfasst.
Regeln als Code statt als Bitte. Der Beispiel-Mod blast-radius verlässt sich nicht darauf, dass das Modell vorsichtig ist. Er fängt den riskanten Befehl ab, bevor er läuft. Dasselbe Prinzip gilt für Agenten im Betrieb: "Versende nie ohne Freigabe" gehört nicht in den Prompt, sondern als harte Grenze in die Software. So bauen wir KI-Agenten: Was verbindlich nach außen geht oder Geld bewegt, gibt ein Mensch frei.
Die kleinste Schicht zuerst. Anthropic empfiehlt, erst zu prüfen, ob ein Skill oder Hook reicht. Übersetzt in Ihre Projekte: erst eine Regel, dann ein Modell. Erst eine Vorlage, dann ein Agent. Die tiefste Lösung ist die mächtigste und die teuerste im Betrieb.
An den gewohnten Ort. Mods zeichnen ihre Bedienelemente in die Oberfläche, die Entwickler ohnehin offen haben. Für Fachabteilungen heißt das: Der Agentenentwurf erscheint im ERP oder im Postfach, nicht in einem zusätzlichen Chatfenster, in das jemand Daten kopieren muss.
Fremde Mods installieren: Governance
Die Dokumentation ist bei den Risiken deutlich. Ein geladener Mod kann:
- Dateien lesen und schreiben, wo das Benutzerkonto es darf, Programme starten und Netzwerkanfragen stellen
- Umgebungsvariablen und Einstellungsdateien lesen, einschließlich dort abgelegter API-Schlüssel
- jeden Prompt und jeden Werkzeugaufruf sehen und umschreiben
- einen Werkzeugaufruf genehmigen, bevor der Nutzer gefragt wird
- Modelle über den Tarif oder API-Schlüssel des Nutzers aufrufen
Mods laufen nicht in einer Sandbox. Ist die Sandbox von Claude Code aktiviert, isoliert sie die Befehle, die Claude ausführt, aber nicht die Prozesse, die ein Mod startet.
Für Organisationen beschreibt Anthropic auf der Seite Mods für Ihre Organisation verwalten die Stellschrauben. Die wichtigsten:
- Nur eigene Mods zulassen. Die Option
allowManagedModsOnlyin den verwalteten Einstellungen verhindert, dass Mods geladen werden, die Nutzer selbst installieren, mit--plugin-dirladen oder von Claude schreiben lassen. Nutzer können das nicht rückgängig machen. - Marketplaces begrenzen. Weil ein Mod ein Plugin ist, gelten die Plugin-Regeln, etwa eine Liste erlaubter Marketplaces.
- Ablehnungsregeln bleiben vorrangig. Wo der Schutz-Mod lädt, kann ein fremder Mod keinen Aufruf genehmigen, den eine
deny-Regel ablehnt. Aber: Das gilt für Claudes Werkzeugaufrufe. Liest ein Mod eine Datei mit seinen eigenen Funktionen, greift die Regel nicht. - Vor der Installation prüfen.
claude plugin validatelistet, ohne den Mod auszuführen, welche Ereignisse er verarbeitet und was er von Claude Code anfordert, etwa Dateizugriffe oder Netzwerkanfragen.
Daraus ergibt sich unser Vorschlag für eine Regel auf einer Seite:
| Frage | Empfehlung |
|---|---|
| Wer darf Mods laden? | zunächst nur eine Pilotgruppe, für alle anderen allowManagedModsOnly |
| Woher kommen sie? | ein interner Marketplace mit geprüften Plugins |
| Wer prüft? | eine benannte Person liest Code und Ausgabe von claude plugin validate |
| Welcher Stand gilt? | feste Versionsnummer, Aktualisierung nur nach erneuter Prüfung |
| Was liegt auf den Rechnern? | keine dauerhaft gespeicherten Schlüssel mit weitreichenden Rechten |
Das ist dieselbe Frage, die sich bei jedem KI-Werkzeug mit Erweiterungen stellt, ob Agenten in Microsoft 365, Automatisierungen in n8n oder Skills in der Claude-App: Wer darf welcher Erweiterung was erlauben, und wer hat das geprüft?
Brauchen Sie das?
Wenn Ihre Entwicklung Claude Code nutzt: Ja, zumindest die Governance. Legen Sie die verwalteten Einstellungen fest, bevor der erste Kollege einen interessanten Mod aus dem Netz installiert. Wenn Ihr Unternehmen Claude Code nicht nutzt, nehmen Sie die Lehre mit: Gute KI-Werkzeuge lassen sich an Ihre Arbeitsweise anpassen, in Schichten, mit klaren Grenzen.
Wir helfen Teams, Regeln für KI-Werkzeuge aufzuschreiben, Mitarbeitende zu schulen und das zu dokumentieren, siehe KI-Schulung & Governance. Und wenn Sie ein eigenes Werkzeug brauchen, das in Ihren Systemen arbeitet, ist KI-Agenten der nächste Schritt.